
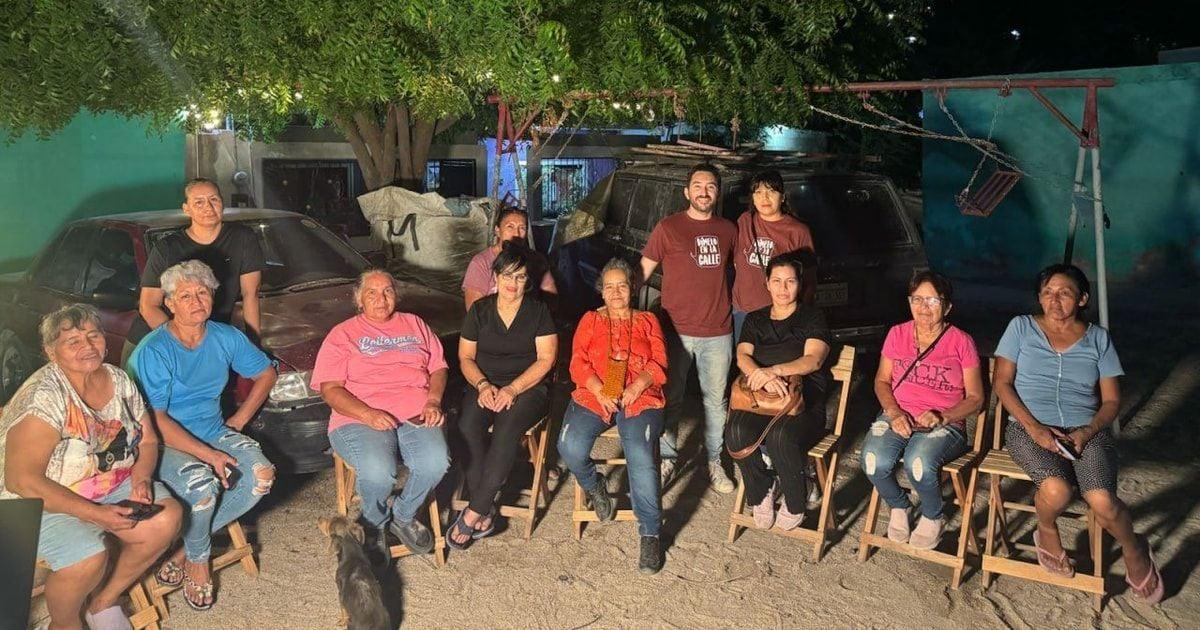
Levanta el Dr. Frank Aguirre la historia clínica de la Lázaro Cárdenas
El Dr. Frank Aguirre revisa los síntomas urbanos del barrio
El modelo busca detectar vulnerabilidades y operar dentro de límites autorizados, según las pruebas de la empresa.
CDMX, 7 de noviembre de 2026.
OpenAI presentó GPT-6 Cyber, un modelo orientado a localizar y validar vulnerabilidades de software dentro del alcance autorizado por investigadores. La empresa informó resultados de sus propias evaluaciones y describió medidas para limitar el uso indebido de sus capacidades.
Según el anuncio de OpenAI, el modelo fue entrenado para analizar software, identificar vulnerabilidades y ayudar a desarrollar correcciones. La empresa afirma que lo empleó en investigaciones sobre Linux y Firefox.
OpenAI informó que el modelo ayudó a identificar 81 vulnerabilidades de gravedad alta previamente desconocidas en Firefox y a desarrollar propuestas de parches. La empresa señala que Mozilla publicó correcciones para muchas de ellas.
En ExploitGym, una evaluación sobre explotación de vulnerabilidades especificadas, OpenAI reportó 48.5 por ciento para GPT-6 Cyber frente a 32.1 por ciento para GPT-5.6 Cyber. La comparación corresponde a esa prueba y a las condiciones descritas por la compañía.
En otra evaluación de detección de vulnerabilidades en aplicaciones web, la empresa reportó una tasa de 40.3 por ciento para GPT-6 Cyber frente a 32 por ciento para GPT-6 Astra. Estas cifras no equivalen a una garantía de resultados en todos los sistemas.
OpenAI indicó que entrenó el modelo para respetar los límites definidos por los investigadores. En una de sus pruebas de alineación, reportó que evitó explotar servicios fuera del alcance en 99.93 por ciento de los casos sin instrucciones de despliegue y en 100 por ciento con ellas.
Esos resultados corresponden al entorno evaluado: no demuestran ausencia de errores o riesgos en todas las aplicaciones. La compañía clasifica al modelo en nivel crítico de ciberseguridad bajo su marco de preparación.
OpenAI describe Daybreak Blue como una vía para que defensores verificados validen vulnerabilidades y correcciones. Daybreak Red se orienta a tareas más avanzadas y pruebas autorizadas con GPT-6 Cyber.
El lanzamiento también plantea la necesidad de proteger infraestructura crítica y vigilar posibles usos indebidos. La aplicación práctica dependerá de los permisos, las medidas de seguridad y la supervisión de cada organización.
El nuevo modelo amplía las herramientas disponibles para investigadores de seguridad, con resultados que deben interpretarse dentro de las evaluaciones y controles descritos por OpenAI.
El Dr. Frank Aguirre revisa los síntomas urbanos del barrio
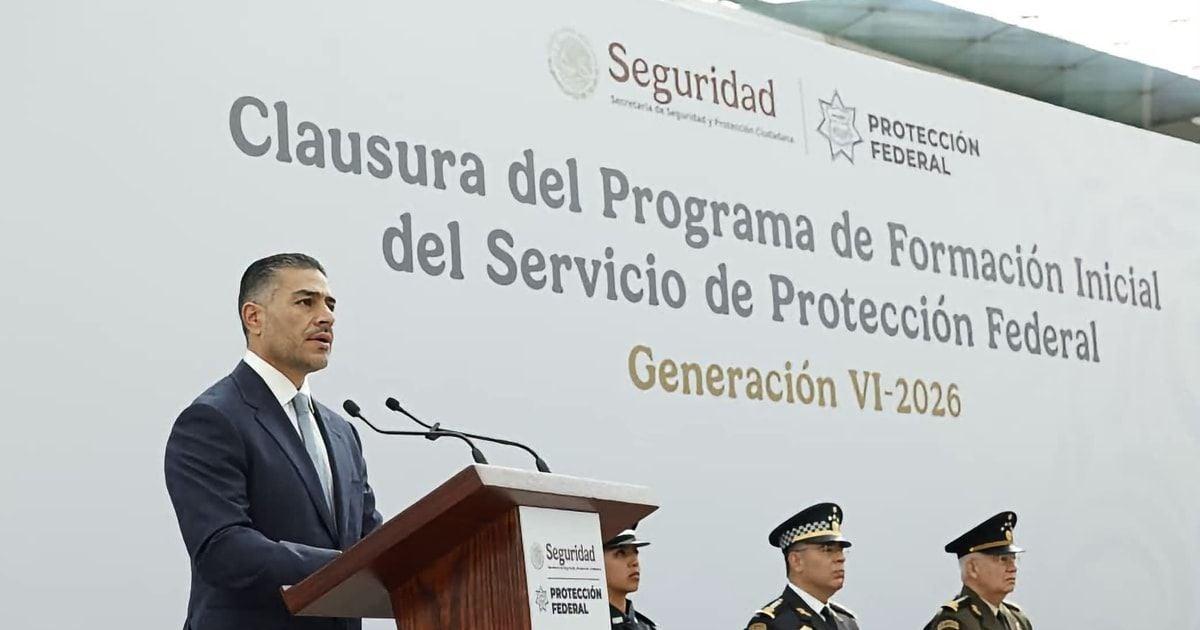
La sexta generación de 2026 concluyó su formación inicial; el secretario Omar García Harfuch encabezó la ceremonia.
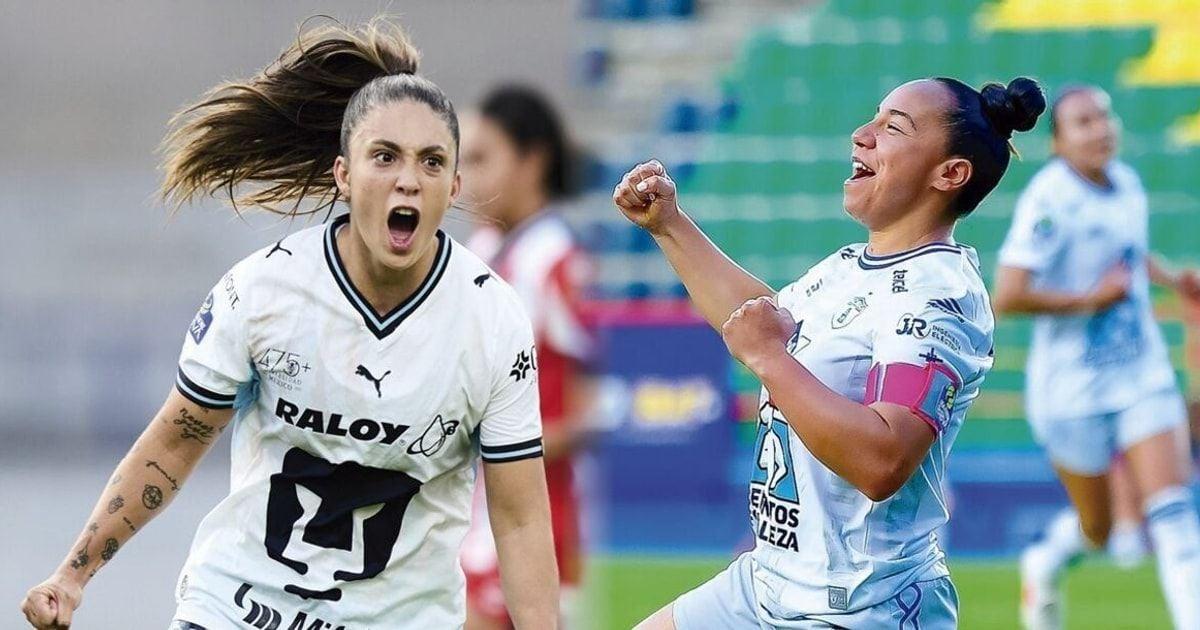
Rayadas enfrentará a Pachuca y Tigres a Pumas; América jugará contra Toluca y Chivas ante Juárez.