Día de Muertos en Iztapalapa: reportan saldo blanco
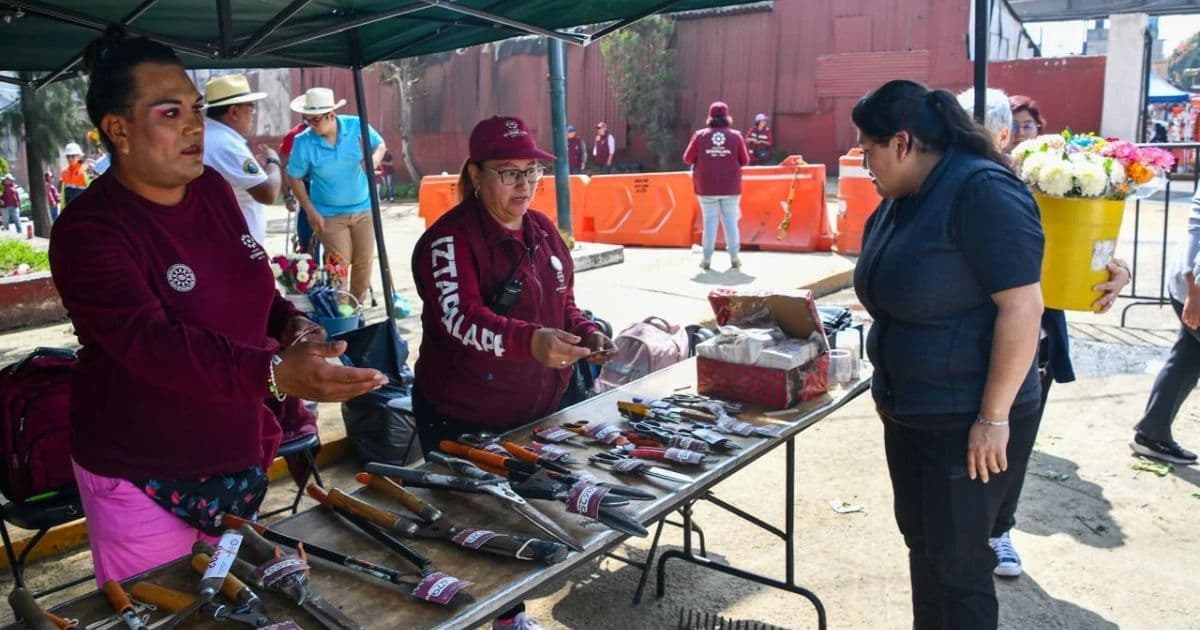
Día de Muertos en Iztapalapa: la alcaldía reporta alrededor de 50 mil visitantes, dos atenciones menores y saldo blanco el 31 de octubre.
El hackeo a Binance expuso 6,300 millones de dólares en criptoactivos; la empresa afirma haber repuesto casi todo el valor afectado.
CDMX, 1 de noviembre de 2026.
El hackeo a Binance, la mayor plataforma de intercambio de criptomonedas por volumen, puso en evidencia riesgos de seguridad que van más allá de los monederos digitales. La empresa reportó un ataque con un impacto estimado de 6,300 millones de dólares y suspendió temporalmente los retiros mientras investigaba transacciones no autorizadas. El 31 de octubre de 2026 informó que había repuesto aproximadamente 6,000 millones de dólares con recursos propios, una medida destinada a cubrir pérdidas de sus usuarios. Al mismo tiempo, autoridades estadounidenses y empresas especializadas rastrean los activos y examinan la posible participación de un grupo de atacantes vinculado con Corea del Norte. La investigación continúa y la reposición contable no equivale a recuperar los fondos robados.
Los primeros hallazgos de la compañía apuntaron a un equipo portátil comprometido de un ingeniero de operaciones y desarrollo (DevOps). Ese acceso habría permitido entrar a un entorno de servicio y ordenar retiros sin autorización. Binance indicó inicialmente que no había encontrado pruebas de filtración de claves privadas de monederos.
En una actualización posterior, la empresa describió el episodio como un ataque complejo con programas maliciosos capaces de borrar evidencias. La información disponible no establece todavía una reconstrucción técnica completa e independiente de cada paso del ataque.
El hackeo a Binance ilustra una vulnerabilidad importante: incluso cuando las claves privadas no quedan expuestas, los sistemas operativos, los equipos de empleados y los procesos de autorización pueden convertirse en vías de acceso para atacantes.
La estimación de 6,300 millones de dólares corresponde al valor de los activos afectados o sustraídos informado durante la investigación. No debe confundirse con pérdidas finales que asumirán los clientes, ni con el monto que las autoridades hayan logrado recuperar.
Binance comunicó el 31 de octubre que había repuesto alrededor de 6,000 millones de dólares, mediante compras de tokens financiadas con sus reservas corporativas y otros fondos. La parte restante incluía activos menos líquidos, cuya reposición podía requerir más tiempo.
Por separado, la plataforma y sus socios localizaron cerca de 3,000 millones de dólares en activos comprometidos y trabajaron para congelarlos. Localizar o inmovilizar criptomonedas no significa necesariamente devolverlas de inmediato a las cuentas afectadas.
Reuters reportó que el FBI atribuyó el ataque a TraderTraitor, una unidad de piratería informática vinculada con el Estado norcoreano. Los investigadores también observaron movimientos destinados a convertir los activos robados en otras criptomonedas.
La atribución de responsabilidad corresponde a las autoridades y a sus investigaciones, no a una conclusión técnica propia de este medio. La trazabilidad de operaciones en redes públicas puede facilitar el seguimiento, pero las transferencias y conversiones pueden dificultar la recuperación efectiva.
La cooperación entre intercambios, emisores de monedas estables y autoridades resulta esencial para bloquear activos identificables. Sin embargo, esa capacidad depende de las características de cada token, de las plataformas utilizadas y de los mecanismos legales aplicables.
Binance sostuvo que los fondos de los clientes estaban protegidos y anunció que cubriría las pérdidas derivadas del incidente. También suspendió temporalmente retiros y depósitos mientras evaluaba los sistemas; la disponibilidad de servicios debía verificarse mediante sus comunicaciones oficiales.
El hackeo a Binance provocó nuevas preguntas sobre la custodia de activos digitales, la separación de funciones internas y los controles para autorizar retiros de grandes cantidades. Reuters informó que otras plataformas revisaron sus medidas preventivas tras el incidente.
A diferencia de ciertos depósitos bancarios o cuentas de inversión reguladas, las criptomonedas mantenidas en plataformas de intercambio no necesariamente cuentan con garantías públicas equivalentes. Las protecciones dependen de la jurisdicción, del proveedor y de las condiciones del servicio.
La reposición anunciada reduce la exposición financiera inmediata de los usuarios si se cumple plenamente, pero no elimina el riesgo operativo revelado por la intrusión. Corresponde verificar las auditorías posteriores, la reanudación segura de operaciones y los resultados de las investigaciones.
El caso también muestra que una cifra de fondos congelados no debe sumarse automáticamente a los montos repuestos: se trata de categorías distintas que pueden superponerse. Para evaluar el resultado final harán falta datos auditables sobre activos afectados, fondos inmovilizados y compensaciones ejecutadas.
La dimensión del ataque convierte la respuesta de Binance en una prueba para los controles internos del sector. Su relevancia no depende sólo de la cuantía anunciada, sino de la capacidad de documentar el origen de la intrusión, proteger a los clientes y demostrar con evidencia verificable que los sistemas fueron reforzados.
Día de Muertos en Iztapalapa: la alcaldía reporta alrededor de 50 mil visitantes, dos atenciones menores y saldo blanco el 31 de octubre.
Un puma juvenil en Zimapán fue registrado por cámaras trampa en Los Mármoles, durante labores de monitoreo y conservación de fauna silvestre.
México cuestiona el reclamo de Texas sobre nueve islas del Río Bravo y recuerda que la CILA debe aplicar los límites previstos en el tratado de 1970.